Dacă în lunile următoare primești de la Roborock, Xiaomi, TP-Link sau de la producătorul televizorului un mesaj despre o problemă de securitate, s-ar putea să nu fie o simplă reclamă la o actualizare. Din 11 septembrie 2026, orice producător care vinde în UE un aparat conectat trebuie să raporteze autorităților în 24 de ore o breșă de securitate pe care atacatorii o folosesc deja. Tot el trebuie să-i anunțe pe proprietarii afectați și să le spună ce pot face. Obligația vine din Regulamentul european privind reziliența cibernetică și se aplică și aparatelor cumpărate de ani buni.
Ce se raportează și în cât timp
Regula nu privește orice defect găsit în software. Producătorul raportează două lucruri: vulnerabilitățile exploatate activ și incidentele grave care afectează securitatea produsului. Regulamentul numește exploatată activ o vulnerabilitate pentru care există dovezi credibile că un atacator a folosit-o fără permisiunea proprietarului. O slăbiciune descoperită de un cercetător și reparată discret, înainte să o folosească cineva, nu intră aici.
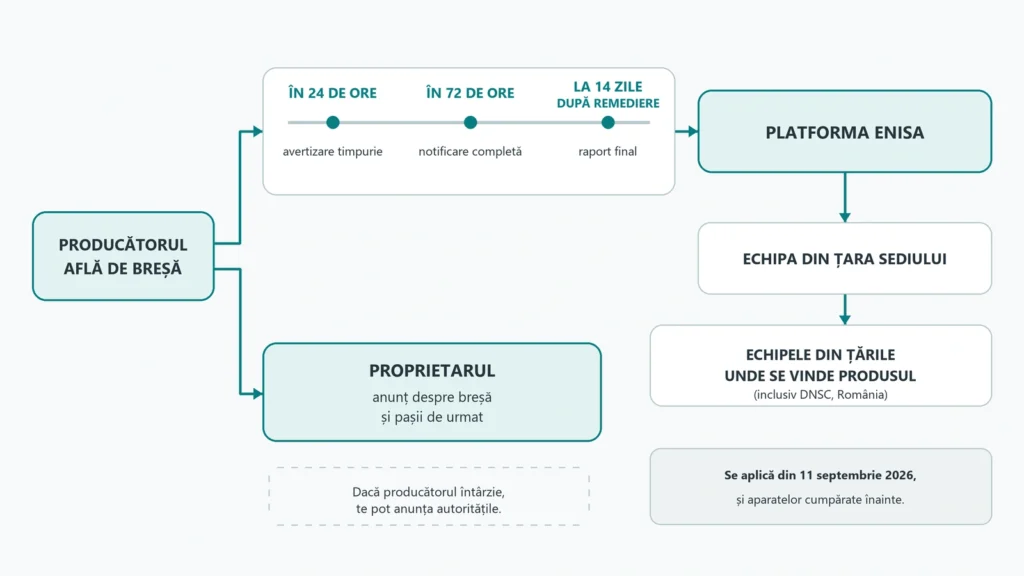
Termenele sunt strânse. Prima avertizare pleacă în cel mult 24 de ore de când producătorul află de problemă, iar notificarea completă în 72 de ore. Raportul final vine la cel mult 14 zile după ce există o remediere, în cazul unei vulnerabilități, sau la o lună după notificare, în cazul unui incident.
Producătorul raportează o singură dată, printr-o platformă administrată de ENISA, agenția europeană de securitate cibernetică. De acolo, raportul ajunge la echipa de răspuns la incidente din țara în care producătorul are sediul principal. Echipa îl trimite apoi, fără întârziere, echipelor din toate țările în care se vinde produsul. Raportul despre un robot vândut la eMAG ajunge așadar și la echipa națională din România, DNSC, chiar dacă producătorul își are sediul european în altă țară.
Anunțul care trebuie să ajungă la tine
Pentru un proprietar, partea cea mai utilă e articolul 14, alineatul 8. Producătorul trebuie să-i informeze pe cei afectați, iar când e cazul pe toți cei care folosesc produsul, despre vulnerabilitate și despre măsurile pe care le pot lua ca să limiteze pagubele. Dacă nu face asta la timp, echipele naționale care au primit raportul pot anunța ele utilizatorii, atunci când consideră că e necesar.
Regulamentul nu spune pe ce canal vine mesajul. Poate apărea în aplicația aparatului, pe e-mailul contului sau pe site-ul producătorului. Textul cere doar ca informația să fie dată, „unde este cazul”, și într-un format structurat, pe care un program îl poate citi automat.
Nici data la care ai cumpărat aparatul nu contează aici. Cerințele complete ale regulamentului se aplică abia din 11 decembrie 2027 și doar produselor puse pe piață de atunci încolo. Obligația de raportare e o excepție scrisă explicit: se aplică tuturor produselor din domeniul regulamentului, inclusiv celor vândute înainte. Camera din hol, luată acum trei ani, e acoperită la fel ca una nouă.
Cum deosebești anunțul real de o fraudă
Un mesaj care pare venit de la producător și îți cere să „confirmi contul” e exact ce ar trimite un escroc după ce o breșă apare în presă. Cu regula nouă, anunțurile de securitate vor fi probabil mai dese, deci și mai ușor de imitat.
Verifică anunțul pe o cale aleasă de tine. Deschide aplicația aparatului așa cum o deschizi de obicei și uită-te dacă apare o actualizare sau o notificare acolo. Intră pe site-ul producătorului tastând adresa, nu apăsând pe linkul primit. Un anunț legitim îți spune ce model e afectat și ce ai de făcut, de regulă să instalezi o actualizare. Nu are motiv să-ți ceară parola, codul primit prin SMS sau datele cardului.
Ce faci când îl primești
Instalează actualizarea imediat, din aplicație sau din meniul aparatului. În multe aplicații, actualizarea automată de firmware e o opțiune separată în setări, așa că verifică dacă e pornită. Un aparat care stă luni întregi fără actualizări rămâne cu breșa deschisă.
Dacă remedierea nu există încă, urmează pașii din anunț. Pot fi pași ca schimbarea parolei contului, oprirea accesului de la distanță sau deconectarea temporară de la internet. Un aparat pe care nu-l poți actualiza stă mai bine într-o rețea separată pentru oaspeți, dacă routerul are așa ceva.
Merită să știi și ce ar putea vedea un atacator. Un robot cu cameră frontală filmează prin casă pe unde trece. Un model ca Roborock Qrevo 5AE ocolește obstacolele cu lumină structurată și nu are obiectiv care să filmeze, deci nu are un flux video pe care o breșă să-l scoată din casă. Harta locuinței și programul de curățenie rămân totuși în cont. Diferența asta nu te scutește de actualizări, dar îți spune cât de repede trebuie să reacționezi.
Limitele regulii
Obligația de raportare, luată singură, nu-l obligă pe producător să livreze și o reparație. Obligația de a livra actualizări de securitate pe toată perioada de suport, de cel puțin cinci ani în cazul general, vine abia din decembrie 2027 și doar pentru produsele noi. Până atunci, un aparat vechi poate primi anunțul fără să primească și remedierea.
De aceea contează ce afli la cumpărare. Din 27 septembrie magazinele trebuie să afișeze perioada de actualizări software a produsului, iar cifra aceea îți spune cât timp poți conta pe remedieri după un astfel de anunț.
Pentru producători miza e mare. Amenzile pentru nerespectarea obligației de raportare ajung la 15 milioane de euro sau 2,5% din cifra de afaceri anuală la nivel mondial, dacă suma aceasta e mai mare.